
Golpes digitais mais comuns em 2026 e como proteger suas contas bancárias
Quais golpes digitais estão mais comuns em 2026, e como eles chegam até você? Em 2026, os mais recorrentes costumam envolver falsa cobrança, falso suporte, falso rastreio, link de banco ou loja e mensagem apressada pedindo código de verificação. Eles chegam por e-mail, SMS, WhatsApp, redes sociais e anúncios, quase sempre tentando tirar você do canal oficial e forçar uma resposta imediata.
Principais conclusões
- Em 2026, os golpes mais frequentes usam falsa cobrança, falso suporte, falso rastreio e pedido de código de verificação.
- O risco aumenta quando a mensagem tenta tirar você do canal oficial e forçar uma ação imediata por link, SMS, e-mail ou WhatsApp.
- Se a mensagem pedir senha, token ou código de verificação, a decisão mais segura é confirmar no app ou site oficial antes de agir.
- Ative autenticação multifator e alertas de transação em 2 contas críticas, banco e e-mail, para reduzir a chance de invasão.
- Se você caiu no golpe, troque a senha, encerre sessões e avise o banco no mesmo dia para tentar bloquear danos e contestar movimentações.
Quais golpes digitais estão mais comuns em 2026 e como eles chegam até você
As embalagens mudam, mas a lógica é a mesma: provocar pressa, medo, obediência à autoridade ou curiosidade. O CERT.br descreve essa base da engenharia social como uma forma de levar a vítima a entregar dados sensíveis, como senhas e códigos, ou a fazer algo arriscado, como abrir páginas falsas e instalar malware.
Na prática, isso aparece como cobrança falsa de conta vencida, aviso de compra não reconhecida, suposta atualização de cadastro, falso suporte da operadora, link para rastrear encomenda e mensagem de banco dizendo que sua conta será bloqueada. O Banco Central do Brasil vem participando de uma campanha de combate a golpes financeiros justamente porque o contato com instituições acontece muito pelos canais digitais, o que dá aparência de normalidade a mensagens fraudulentas.
O caminho de entrada costuma ser bem previsível. Mensagens SMS, e-mails, anúncios e conversas em aplicativos como WhatsApp e redes sociais são usados para empurrar o usuário a clicar em um link ou falar em um contato privado, onde o golpista controla melhor a conversa. Fica mais arriscado ainda quando a peça traz URL encurtada, grafia parecida com a de um domínio legítimo ou pede para abandonar o aplicativo, a central ou o site oficial da instituição.
O ponto prático é simples: desconfie de qualquer comunicação que misture urgência com pedido de ação fora do padrão. Se a mensagem pede senha, código de verificação, confirmação por link encurtado ou login em uma página aberta a partir de anúncio, o risco sobe bastante. O golpe quase nunca começa com um pedido absurdo, ele começa com algo que parece plausível.
Como identificar phishing e engenharia social na mensagem e no link
- Confira o remetente com calma: nome exibido bonito não basta, veja o endereço real, o domínio e se a instituição costuma falar com você por aquele canal.
- Leia a linguagem da mensagem: erros estranhos, tom ameaçador, urgência artificial e pedido para agir imediatamente são sinais clássicos de manipulação.
- Olhe a URL antes de clicar: links encurtados, grafias parecidas com o site oficial e páginas que pedem login fora do domínio esperado exigem atenção redobrada.
- Desconfie de pedidos de código de verificação, senha, token ou confirmação de dispositivo por mensagem direta, porque banco sério não pede isso desse jeito.
- Se a mensagem parece verdadeira, confirme por um canal oficial separado, abrindo o aplicativo do banco, digitando o endereço conhecido ou ligando para o número que você já tem salvo.
- Não responda à pressa do golpista: urgência, ameaça de bloqueio, prêmio inesperado e suposta regularização de cadastro são gatilhos usados para fazer você clicar antes de pensar.
O detalhe que mais engana até gente experiente é a combinação de forma correta com conteúdo errado. Um texto sem erro de português pode ser falso, assim como um e-mail com logotipo perfeito, assinatura institucional e link para um domínio parecido. Segundo o CERT.br, golpes de phishing usam e-mails, mensagens de texto, redes sociais e anúncios, muitas vezes escondendo o endereço real atrás de botões ou encurtadores.
Se houver dúvida, a regra prática é não continuar a conversa no mesmo fio. Abra o aplicativo oficial, confira a notificação interna, entre no site digitando o endereço você mesmo ou use o telefone oficial já salvo. Se a mensagem for real, ela continua verdadeira fora do link recebido; se era armadilha, o contato paralelo costuma desaparecer ou se contradizer.
Como proteger suas contas bancárias e o que fazer depois de cair em um golpe
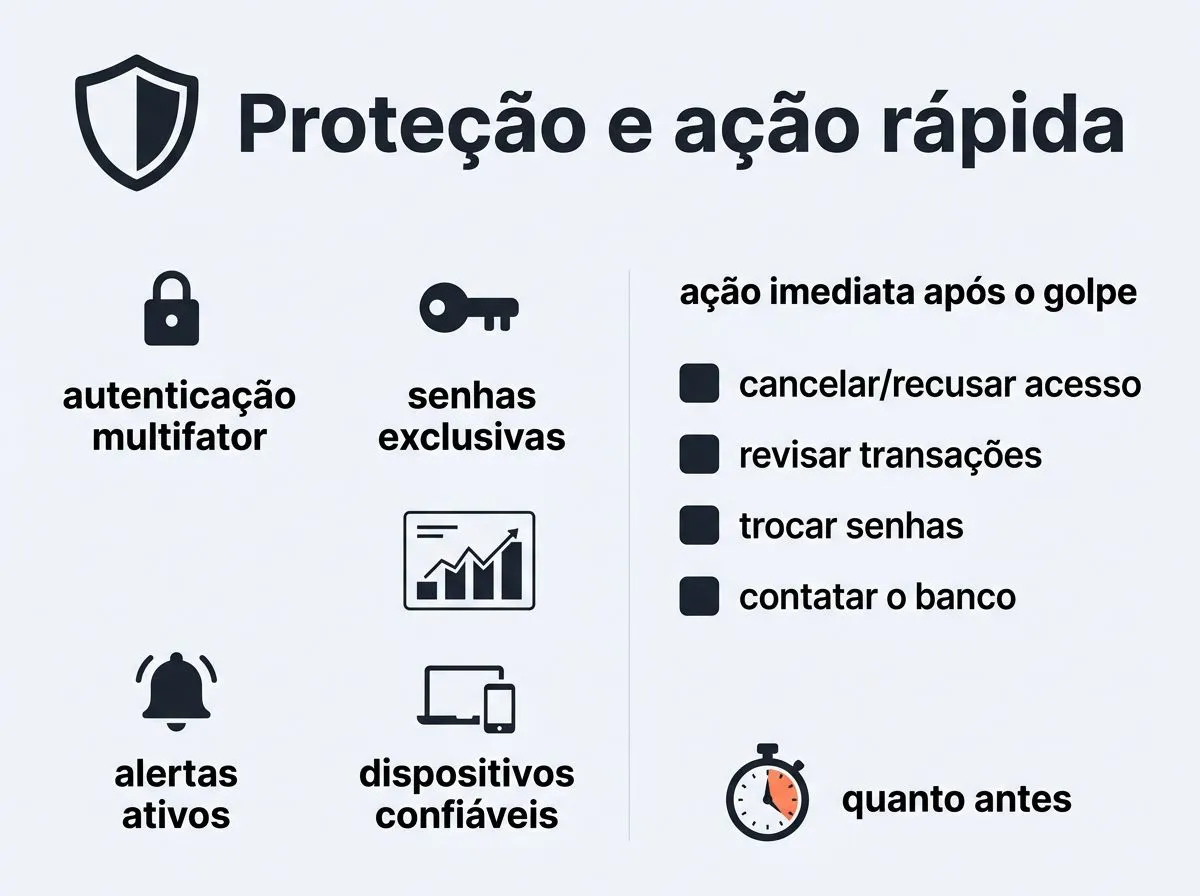
- Ative a autenticação multifator no banco, no e-mail e, se houver, no app de mensagens. Depois, revise alertas de transação e dispositivos confiáveis para receber aviso quando houver acesso novo ou movimentação suspeita.
- Use senhas exclusivas para banco e e-mail, sem reaproveitar a mesma combinação em outros serviços. Um gerenciador de senhas ajuda a criar e armazenar credenciais fortes sem depender da memória.
- Se clicar em um link suspeito, informar um código de verificação ou entrar em uma página estranha, troque a senha imediatamente, encerre sessões ativas e revise dispositivos conectados na conta do banco e no e-mail.
- Bloqueie cartão ou conta pelos canais do aplicativo assim que perceber a fraude, e registre o ocorrido com prints, horários, números usados, domínio do link e qualquer nome exibido na conversa.
- Acione os canais oficiais da instituição e, se houver movimentação indevida, peça orientação sobre contestação, bloqueio preventivo e próximos passos. Quanto antes você avisa, maior a chance de limitar o dano operacional.
A proteção não depende de uma única ferramenta. O conjunto funciona melhor com autenticação multifator, senhas exclusivas, alertas ativos e disciplina para não informar código de verificação em conversa iniciada por mensagem. A IBM e a Malwarebytes tratam esse pacote como uma defesa combinada, em que a tecnologia ajuda, mas o comportamento do usuário continua decisivo.
Depois de um clique ou de um vazamento de dados, o erro comum é tentar esperar para ver. Não espere. Se houve senha exposta, troque a senha do e-mail primeiro, porque ele costuma ser a porta para redefinir outras contas. Se houve acesso ao banco, faça o bloqueio pelo app e procure o atendimento oficial antes que o criminoso tente novas operações.
No Brasil, o Banco Central do Brasil é a referência para práticas ligadas ao sistema financeiro, inclusive no ecossistema do Pix. Para suspeitas ligadas a aplicativos, mensagens ou números usados no golpe, vale guardar os registros e acionar também os canais de denúncia e orientação do CERT.br, além de reportar à operadora quando houver uso de SMS ou número suspeito, conforme os procedimentos de atendimento da própria prestadora e da Anatel.
Checklist de verificação:
- o e-mail do banco não deve exigir senha ou código de verificação fora do aplicativo oficial
- a URL precisa bater com o domínio esperado antes de qualquer login
- a autenticação multifator deve estar ativa no banco e no e-mail
- após suspeita de golpe, o cartão ou a conta devem ser bloqueados no canal oficial e os prints, horários e links precisam ser guardados para a contestação
Perguntas frequentes
Se eu cliquei no link mas não informei senha, ainda preciso agir?
Sim. Mesmo sem ter digitado a senha, o clique pode ter aberto uma página de phishing, instalado algo indesejado ou capturado dados do navegador. Troque a senha da conta afetada, confira sessões ativas, revise a autenticação multifator e faça uma verificação de segurança no aparelho. Se a página era suspeita, guarde o link e o horário para denúncia e contestação.
É melhor trocar a senha do banco ou do e-mail primeiro?
Comece pelo e-mail se ele for a chave de recuperação das outras contas, porque ele pode ser usado para redefinir acessos em cadeia. Depois altere a senha do banco e encerre sessões em dispositivos que você não reconhece. Se o golpe envolveu só o banco, ainda assim vale verificar o e-mail, já que ele costuma ser o caminho para novas invasões.
Onde denuncio golpe digital no Brasil?
O caminho mais útil costuma combinar três frentes: avisar o banco ou a instituição afetada, registrar boletim de ocorrência na polícia civil do seu estado e, se o golpe usou SMS, ligação ou número suspeito, acionar também a operadora e os canais oficiais do serviço envolvido. Guarde prints, horários, links e números, porque isso ajuda na apuração e na contestação.
Posso recuperar dinheiro transferido em um golpe via Pix?
Depende da rapidez do aviso e do que aconteceu na transferência. Se você comunicar o banco logo após perceber o golpe, aumenta a chance de análise pelo Mecanismo Especial de Devolução, mas não existe garantia de estorno. Quanto mais tempo passa, menor tende a ser a possibilidade prática de recuperar o valor.
