
Estafas digitales más comunes en 2026 y cómo proteger tus cuentas bancarias
¿Qué estafas digitales son más habituales en 2026 y cómo llegan hasta ti? Las más frecuentes suelen girar en torno a cobros falsos, supuestos servicios de asistencia, avisos de entrega, enlaces que imitan a bancos o tiendas y mensajes urgentes que reclaman un código de verificación. Pueden llegarte por correo electrónico, SMS, WhatsApp, redes sociales o anuncios, casi siempre con la intención de sacarte del canal oficial y empujarte a responder sin pensar.
Conclusiones principales
- En 2026, las estafas más frecuentes utilizan falsos cobros, falsos servicios de asistencia, falsos seguimientos de envíos y solicitudes de códigos de verificación.
- El riesgo aumenta cuando el mensaje intenta sacarte del canal oficial y forzarte a realizar una acción inmediata mediante un enlace, SMS, correo electrónico o WhatsApp.
- Si el mensaje pide una contraseña, un token o un código de verificación, lo más seguro es confirmarlo en la aplicación o el sitio web oficial antes de actuar.
- Activa la autenticación multifactor y las alertas de transacciones en 2 cuentas críticas, la bancaria y la de correo electrónico, para reducir las posibilidades de intrusión.
- Si has caído en la estafa, cambia la contraseña, cierra las sesiones e informa al banco ese mismo día para intentar bloquear los daños y reclamar las operaciones.
Qué estafas digitales son más habituales en 2026 y cómo llegan hasta ti
El envoltorio cambia, pero el mecanismo se repite: generar prisa, miedo, obediencia ante una supuesta autoridad o simple curiosidad. CERT.br explica que esta forma de ingeniería social busca que la víctima entregue datos sensibles, como contraseñas y códigos, o realice una acción peligrosa, por ejemplo abrir una página falsa o instalar malware.
En la práctica, puede presentarse como un aviso por una factura vencida, una alerta sobre una compra que no reconoces o una supuesta actualización de datos, un falso servicio de asistencia de la operadoraun enlace para consultar el estado de un envío o un mensaje del banco que advierte de que tu cuenta será bloqueada. El Banco Central do Brasil participa en una campaña contra las estafas financieras porque muchas comunicaciones con las entidades se realizan por canales digitales. Esa familiaridad hace que los mensajes fraudulentos parezcan normales.
La vía de entrada suele ser bastante previsible. Los estafadores recurren a SMS, correos electrónicos, anuncios y conversaciones en aplicaciones como WhatsApp o redes sociales. Su objetivo es que hagas clic en un enlace o pases a hablar con un contacto privado, donde pueden controlar mejor el intercambio. El peligro aumenta si aparece una URL acortada, un dominio casi idéntico al legítimo o una petición para salir de la aplicación, del servicio de atención o de la web oficial.
La pauta práctica es sencilla: desconfía de cualquier comunicación que combine urgencia con una petición fuera de lo habitual. Si te reclama una contraseña, un código de verificación, una confirmación mediante un enlace acortado o el inicio de sesión en una página abierta desde un anuncio, el riesgo sube mucho. Una estafa rara vez empieza con algo disparatado. Suele arrancar con una petición perfectamente plausible.
Cómo identificar el phishing y la ingeniería social en el mensaje y el enlace
- Comprueba el remitente con calma: que el nombre mostrado parezca correcto no basta, revisa la dirección real, el dominio y si la entidad suele ponerse en contacto contigo por ese canal.
- Lee el lenguaje del mensaje: los errores extraños, el tono amenazante, la urgencia artificial y la petición de actuar de inmediato son señales clásicas de manipulación.
- Mira la URL antes de hacer clic: los enlaces acortados, las grafías parecidas a las del sitio oficial y las páginas que piden iniciar sesión fuera del dominio esperado requieren una atención especial.
- Desconfía de las peticiones de códigos de verificación, contraseñas, tokens o confirmaciones de dispositivo mediante mensajes directos, porque un banco serio no pide esas cosas de esa manera.
- Si el mensaje parece verdadero, confírmalo a través de un canal oficial independiente: abre la aplicación del banco, escribe la dirección que ya conoces o llama al número que tienes guardado.
- No respondas a las prisas del estafador: la urgencia, la amenaza de bloqueo, un premio inesperado y una supuesta regularización de datos son recursos para conseguir que hagas clic antes de pensar.
Lo que más puede confundir, incluso a alguien con experiencia, es mezclar una presentación impecable con un contenido falso. Un mensaje sin faltas de ortografía puede ser fraudulento. También puede serlo un correo con el logotipo correcto, una firma institucional y un enlace a un dominio parecido. Según CERT.br, el phishing se difunde mediante correos electrónicos, mensajes de texto, redes sociales y anuncios, y a menudo esconde la dirección real detrás de botones o acortadores.
Si algo no te cuadra, no sigas la conversación dentro del mismo hilo. Abre la aplicación oficial, revisa las notificaciones internas, escribe tú mismo la dirección del sitio web o llama al número oficial que ya tengas guardado. Si el aviso es legítimo, seguirá siéndolo fuera del enlace recibido. Si era una trampa, ese contacto alternativo suele desaparecer o empezar a contradecirse.
Cómo proteger tus cuentas bancarias y qué hacer después de caer en una estafa
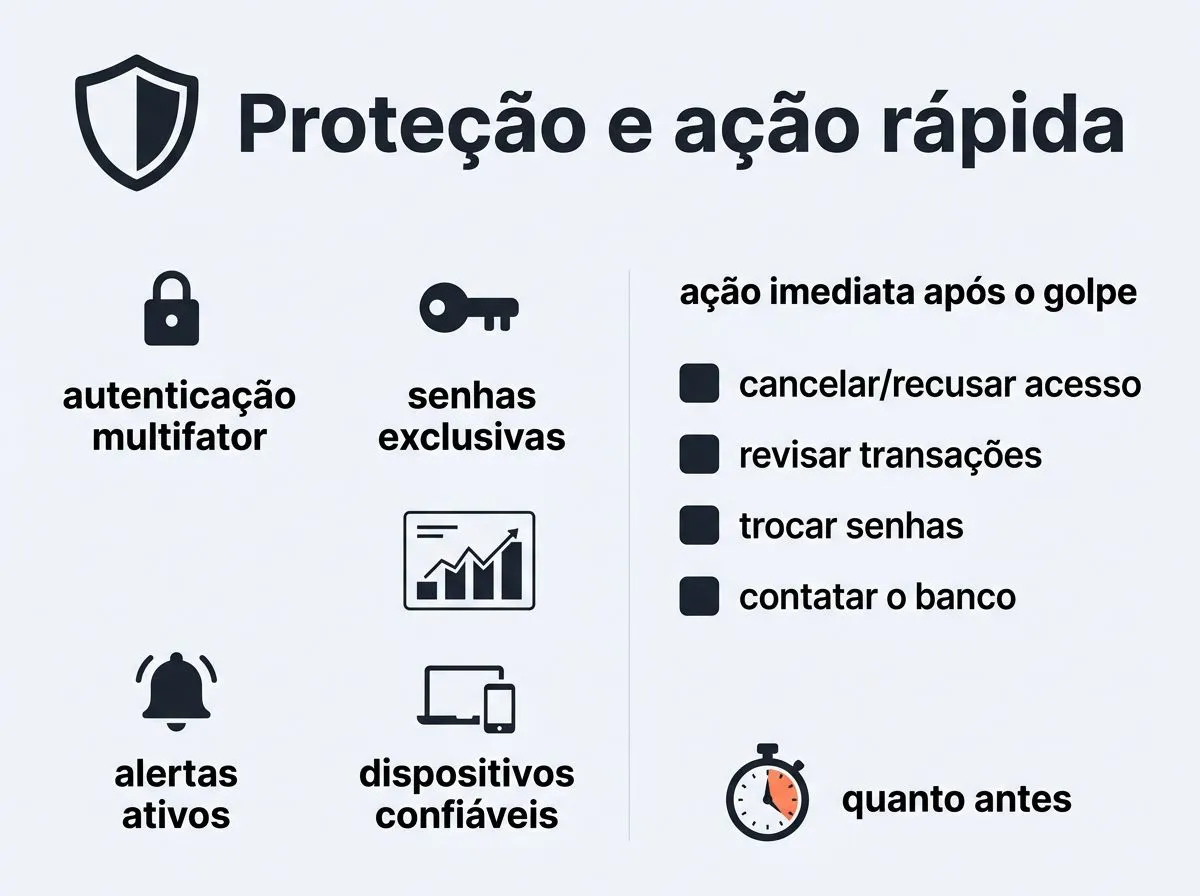
- Activa la autenticación multifactor en el banco, el correo electrónico y, si existe esa opción, la aplicación de mensajería. Después, revisa las alertas de transacciones y los dispositivos de confianza para recibir avisos cuando haya un acceso nuevo o una operación sospechosa.
- Utiliza contraseñas exclusivas para el banco y el correo electrónico, sin reutilizar la misma combinación en otros servicios. Un gestor de contraseñas ayuda a crear y guardar credenciales seguras sin depender de la memoria.
- Si haces clic en un enlace sospechoso, facilitas un código de verificación o accedes a una página extraña, cambia la contraseña inmediatamente, cierra las sesiones activas y revisa los dispositivos conectados a tu cuenta bancaria y a tu correo electrónico.
- Bloquea la tarjeta o la cuenta a través de los canales de la aplicación en cuanto detectes el fraude, y registra lo ocurrido con capturas de pantalla, horas, números utilizados, el dominio del enlace y cualquier nombre que aparezca en la conversación.
- Contacta con los canales oficiales de la entidad y, si se ha producido algún movimiento indebido, pide orientación sobre cómo presentar una reclamación, aplicar un bloqueo preventivo y conocer los siguientes pasos. Cuanto antes avises, más posibilidades habrá de limitar los daños operativos.
La protección no depende de una única herramienta. Funciona mejor combinar autenticación multifactor, contraseñas exclusivas, alertas activadas y la decisión firme de no compartir códigos de verificación en conversaciones iniciadas por mensaje. IBM y Malwarebytes describen este conjunto como una defensa combinada: la tecnología ayuda, pero la conducta del usuario sigue siendo determinante.
Después de hacer clic o sufrir una filtración de datos, esperar a ver qué pasa suele ser el peor movimiento. Actúa de inmediato. Si tu contraseña ha quedado expuesta, cambia primero la del correo electrónico, ya que suele permitir restablecer el acceso a otras cuentas. Si alguien ha entrado en tu banco, bloquea la cuenta desde la aplicación y contacta con el servicio oficial antes de que intente nuevas operaciones.
En Brasil, el Banco Central do Brasil es la referencia para las prácticas relacionadas con el sistema financiero, incluido el ecosistema de Pix. Si la sospecha afecta a aplicaciones, mensajes o números empleados en la estafa, conserva los registros y contacta también con los canales de denuncia y orientación de CERT.br. Si se utilizó un SMS o un número sospechoso, informa a la operadora siguiendo sus procedimientos de atención y los de Anatel.
Lista de comprobación:
- el correo electrónico del banco no debe solicitar la contraseña ni el código de verificación fuera de la aplicación oficial
- la URL debe coincidir con el dominio esperado antes de iniciar sesión
- la autenticación multifactor debe estar activa en el banco y en el correo electrónico
- después de sospechar que se ha producido una estafa, la tarjeta o la cuenta deben bloquearse a través del canal oficial, y hay que guardar las capturas de pantalla, las horas y los enlaces para presentar una reclamación
Preguntas frecuentes
Si he hecho clic en el enlace, pero no he introducido ninguna contraseña, ¿aun así tengo que actuar?
Sí. Aunque no hayas escrito la contraseña, el clic pudo abrir una página de phishing, instalar software no deseado o capturar datos del navegador. Cambia la contraseña de la cuenta afectada, revisa las sesiones activas, comprueba la autenticación multifactor y ejecuta una revisión de seguridad en el dispositivo. Si la página parecía sospechosa, guarda el enlace y la hora para denunciarlo y presentar una reclamación.
¿Es mejor cambiar primero la contraseña del banco o la del correo electrónico?
Empieza por el correo electrónico si funciona como clave de recuperación de otras cuentas, porque un atacante podría utilizarlo para encadenar restablecimientos de acceso. Después cambia la contraseña del banco y cierra las sesiones abiertas en dispositivos que no reconozcas. Aunque la estafa haya afectado únicamente al banco, revisa también el correo: a menudo es la puerta de entrada para nuevas intrusiones.
¿Dónde denuncio una estafa digital en Brasil?
Lo más útil es actuar en tres frentes: avisar al banco o a la entidad afectada, presentar una denuncia ante la policía civil de tu estado y, si la estafa recurrió a un SMS, una llamada o un número sospechoso, informar también a la operadora y a los canales oficiales del servicio implicado. Conserva capturas de pantalla, horas, enlaces y números. Pueden resultar decisivos para la investigación y para cualquier reclamación.
¿Puedo recuperar el dinero transferido en una estafa mediante Pix?
La respuesta depende de la rapidez con la que avises al banco y de lo ocurrido con la transferencia. Si comunicas la estafa justo después de detectarla, aumentan las posibilidades de que el caso se gestione mediante el Mecanismo Especial de Devolución. Aun así, el reembolso no está garantizado. Cuanto más tardes en avisar, menor suele ser, en la práctica, la posibilidad de recuperar el importe.
